
Chaque point d’entrée vers un système d’information, qu’il s’agisse d’un terminal mobile, d’un accès distant ou d’une interconnexion avec un prestataire, constitue une vulnérabilité potentielle. La plupart des incidents de sécurité trouvent leur origine non pas dans la sophistication technique d’un attaquant, mais dans une gestion défaillante des accès. Comparer les approches disponibles pour sécuriser ces accès permet de mesurer les écarts d’efficacité entre architectures traditionnelles et modèles récents.
Comparatif des modèles de sécurisation des accès
Trois architectures coexistent dans les organisations : le réseau à plat avec VPN classique, la segmentation en micro-périmètres et le modèle Zero Trust. Leurs différences ne portent pas uniquement sur le coût de déploiement, mais sur la capacité à contenir une intrusion une fois qu’elle a eu lieu.
| Critère | Réseau à plat + VPN | Segmentation en micro-périmètres | Zero Trust |
|---|---|---|---|
| Déplacement latéral après compromission | Aucune barrière interne | Limité à la zone compromise | Bloqué par vérification continue |
| Authentification | Simple (identifiant + mot de passe) | Variable selon la zone | Forte et contextuelle (minimum deux facteurs) |
| Contrôle de posture du terminal | Rarement appliqué | Possible par zone | Systématique avant chaque accès |
| Gestion des droits | Statique, souvent trop large | Par segment fonctionnel | Dynamique, par session et par tâche |
| Conformité NIS2 | Insuffisante sans couches supplémentaires | Partielle | Alignée nativement |
Le réseau à plat reste le plus répandu dans les structures qui n’ont pas revu leur architecture depuis plusieurs années. Un poste compromis dans ce type d’environnement accède librement aux bases de données métier, aux partages de fichiers et aux outils d’administration. La segmentation corrige ce défaut, mais le modèle Zero Trust va plus loin en supprimant toute confiance implicite, y compris pour les utilisateurs internes.
Segmentation réseau et contrôle d’accès électronique : limiter la propagation
Isoler chaque zone fonctionnelle (production, administration, IoT, terminaux invités) empêche un attaquant de se déplacer librement après une première compromission. Les règles de filtrage inter-segments vérifient chaque flux : un poste bureautique n’a aucune raison de communiquer directement avec un serveur de bases de données.
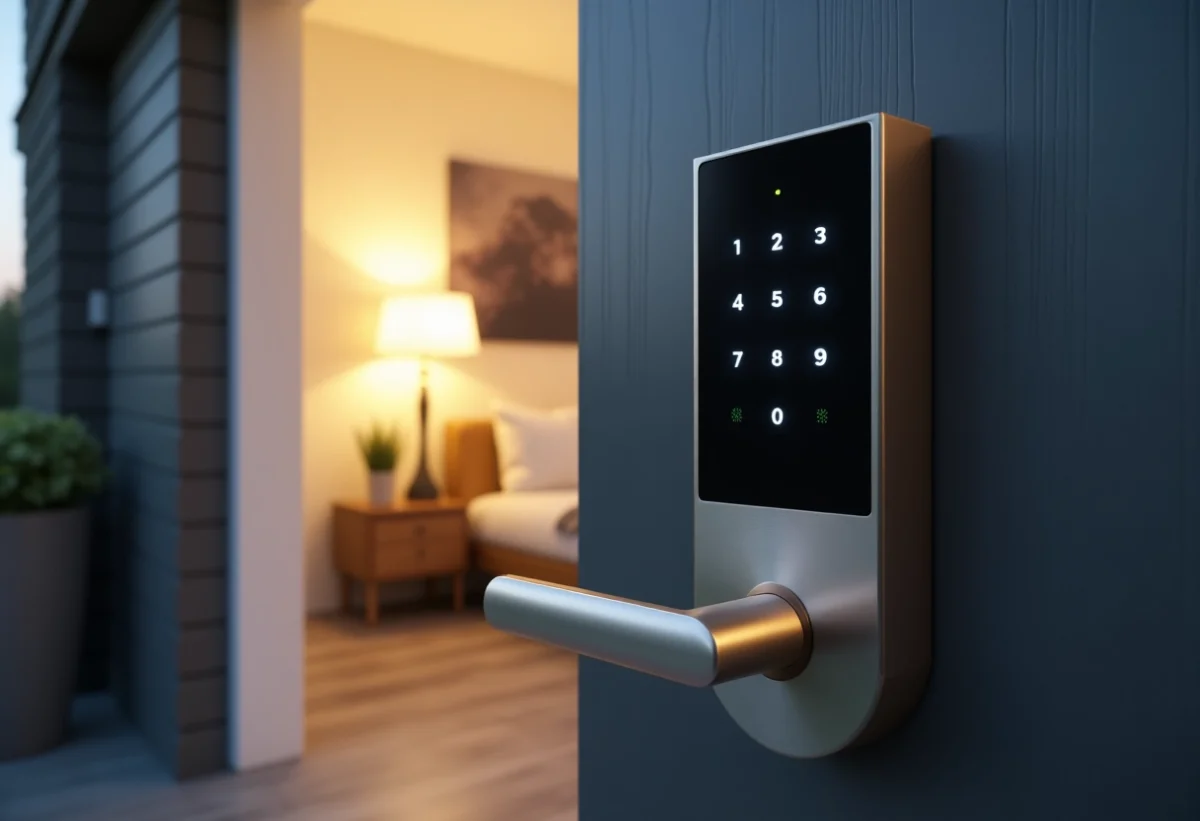
La mise en place d’un contrôle d’accès électronique prolonge cette logique de cloisonnement. Avant d’autoriser le moindre échange avec une ressource protégée, le système vérifie l’identité et les droits de l’utilisateur ou du terminal. Un compte compromis ne peut atteindre que les ressources de son segment, ce qui réduit mécaniquement la portée d’une intrusion.
Cette architecture facilite aussi la détection d’anomalies : un flux inhabituel entre deux zones normalement isolées devient un signal immédiatement visible pour les outils de supervision.
Zero Trust : vérification continue et moindre privilège
Le modèle Zero Trust évalue chaque requête d’accès selon trois paramètres : l’identité de l’utilisateur, le contexte de la connexion (localisation, état du terminal, heure) et la sensibilité de la ressource demandée. Aucune session ouverte ne garantit un accès permanent.
Trois mécanismes techniques soutiennent cette approche :
- Authentification forte systématique combinant au minimum deux facteurs distincts (mot de passe associé à un jeton temporaire, biométrie couplée à un certificat machine)
- Vérification de la posture du terminal avant chaque connexion : mises à jour appliquées, antivirus actif, absence de modifications non autorisées du système
- Attribution dynamique des droits selon le principe du moindre privilège, avec révocation automatique à la fin de chaque session ou tâche
Un collaborateur qui se connecte depuis un poste non conforme reçoit un accès dégradé, limité aux applications non sensibles. Les droits sont accordés pour une tâche précise, puis supprimés. Cette granularité neutralise une grande partie du risque lié aux identifiants volés.
Phishing et ransomware : quand le contrôle d’accès change l’impact
Le phishing reste le vecteur d’entrée dominant dans les compromissions d’entreprise. Un courriel suffisamment crédible permet de récupérer des identifiants valides, qui ouvrent ensuite l’accès au système si aucune vérification supplémentaire n’intervient.
Les cas documentés illustrent l’ampleur des conséquences. Facebook et Google ont chacun subi des pertes proches de 100 millions de dollars entre 2013 et 2015 à cause de campagnes de phishing ciblées.
L’attaque WannaCry en 2017 a touché plus de 200 000 structures dans le monde, paralysant des organisations comme FedEx, Renault ou le ministère de l’Intérieur russe. L’incident Kaseya en juillet 2021 a stoppé l’activité de près de 1 500 entreprises et provoqué la fermeture temporaire de 800 supermarchés Coop en Suède.
Un ransomware ne chiffre que ce à quoi le compte compromis a accès. Un utilisateur standard sans droits d’écriture sur les partages sensibles limite mécaniquement l’étendue du chiffrement malveillant. La combinaison segmentation et moindre privilège réduit l’impact de ce type d’attaque de façon mesurable.
Directive NIS2 et obligations sur le contrôle d’accès
La Directive NIS2 a élargi le périmètre des entités soumises à des exigences de cybersécurité. Les entreprises stratégiques et les prestataires opérant dans des secteurs sensibles doivent prouver la robustesse de leurs mécanismes de contrôle d’accès.
Les obligations concrètes couvrent :
- Un inventaire documenté des accès privilégiés, accompagné d’une traçabilité complète des connexions et des actions réalisées
- Des procédures de réponse à incident prévoyant la révocation immédiate des accès compromis
- Des audits réguliers de la politique d’authentification et des droits effectivement attribués aux utilisateurs
La conformité NIS2 n’est pas déclarative. Elle suppose une architecture d’accès vérifiable en continu, ce que le modèle Zero Trust couvre nativement, tandis qu’un réseau à plat nécessite des couches correctives coûteuses.
Surveillance en temps réel des flux d’accès
Superviser les accès en temps réel permet de repérer des comportements anormaux avant qu’ils ne se transforment en incidents. Une connexion nocturne depuis une géolocalisation inhabituelle, un volume de téléchargement anormal ou une tentative d’élévation de privilèges constituent des signaux faibles que les outils de corrélation (EDR, SIEM) transforment en alertes exploitables.
Un accès sécurisé sans supervision revient à verrouiller une porte sans vérifier qui la franchit. Ces outils doivent être calibrés sur les flux d’accès, pas uniquement sur les signatures de logiciels malveillants connus.
La sécurisation des accès repose sur une architecture où segmentation, authentification forte, surveillance continue et conformité réglementaire fonctionnent de concert. Chaque couche compense les limites de la précédente. Des exercices réguliers de simulation d’intrusion restent le seul moyen fiable de vérifier que l’ensemble résiste à une attaque réelle.